واشنطن - يحقق مكتب التحقيقات الفيدرالي الأمريكي «إف بي آي» في حادثة اختراق إلكتروني يُشتبه في استهدافها قاعدة بيانات مركز معلومات الجرائم الوطني (NCIC)، أحد أبرز أنظمة تبادل المعلومات بين أجهزة إنفاذ القانون الفيدرالية والولائية والمحلية في الولايات المتحدة، وفق ما أوردته شبكة «سي إن إن»، نقلا عن شخصين مطلعين على التحقيق.
ويُعد الاختراق المشتبه به ثاني حادثة من نوعها تستهدف أنظمة تابعة للمكتب خلال الأشهر الأخيرة، إذ تعتمد أجهزة إنفاذ القانون في مختلف أنحاء الولايات المتحدة على قاعدة البيانات للوصول إلى معلومات تتعلق بمذكرات التوقيف، والتحقق من الخلفيات الجنائية، وتبادل البيانات المرتبطة بالمطلوبين.
اختراق يثير مخاوف بشأن سلامة البيانات
وجرى اكتشاف الحادثة خلال الأيام الماضية، بحسب مصادر «سي إن إن»، في وقت تواجه فيه إدارة الرئيس الأمريكي دونالد ترامب تساؤلات بشأن مستوى الأمن السيبراني وحماية الأنظمة الحيوية، بالتزامن مع سلسلة من الانقطاعات التي طاولت قطاعات ومؤسسات مختلفة، بينها المصارف ووكالة الأمن القومي ونظام مراقبة الحركة الجوية التابع لإدارة الطيران الفيدرالية.
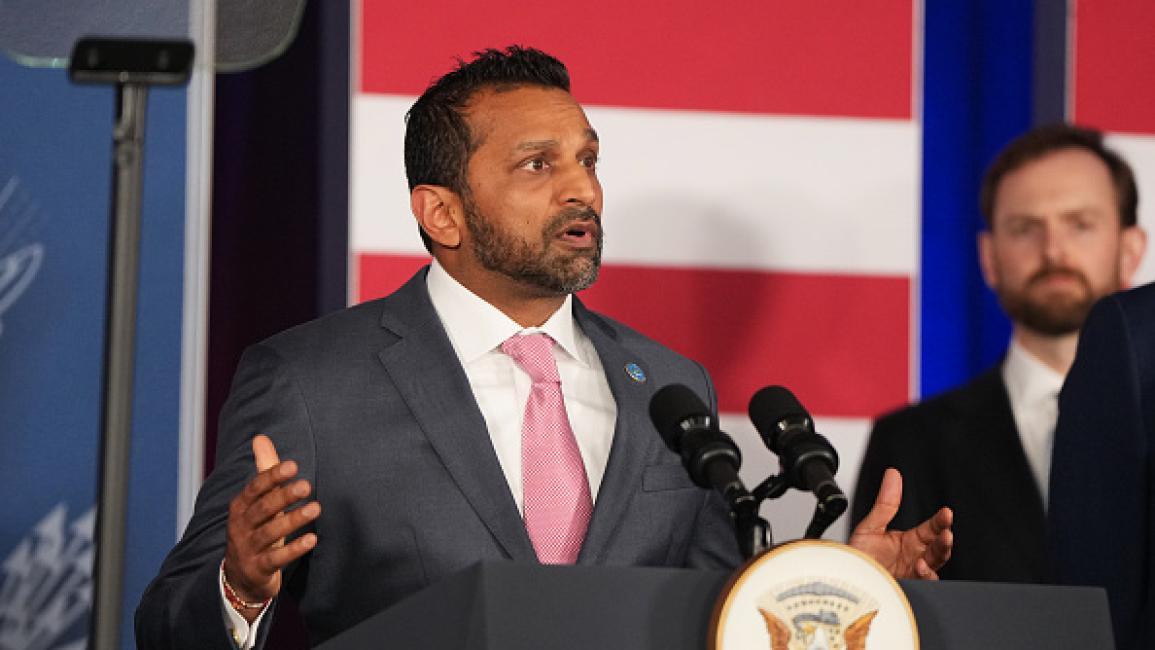
وفي يوم الخميس، ظهر مدير مكتب التحقيقات الفيدرالي كاش باتيل على قناة «فوكس نيوز»، متحدثا عن جهود المكتب في مجال الأمن السيبراني، وذلك بعد اطلاع مسؤولين في المكتب على الحادثة الأخيرة.
وخلال المقابلة، أشاد باتيل بعملية «وينتر شيلد» (Winter Shield)، التي نُفذت قبل أشهر بهدف حث الشركات على تحديث أنظمتها وحماية بياناتها الحساسة من الهجمات الإلكترونية. وتحدث عن تحديث أنظمة أساسية لحماية البنية التحتية الحيوية، قائلا إن الإدارة الحالية تعمل على استباق التهديدات وتعويض الوقت الذي أُهدر في السابق.
مخاوف من التلاعب بالمعلومات الأمنية
ونقلت الشبكة عن مسؤول سابق في مكتب التحقيقات الفيدرالي، قاد تحقيقات بشأن مجموعات الجرائم الإلكترونية، قوله إن قاعدة بيانات مركز معلومات الجرائم الوطني تمثل أحد أهم أنظمة تبادل المعلومات التي تعتمد عليها أجهزة إنفاذ القانون الأمريكية.
وأوضح المسؤول أن ضباط الشرطة في أنحاء البلاد يستخدمون النظام يوميا لتحديد أماكن المطلوبين، والتحقق من مذكرات التوقيف السارية، والوصول إلى معلومات قد تؤثر مباشرة في سلامة عناصر الشرطة والجمهور.
وأشار إلى أن المخاوف لا تقتصر على احتمال وصول القراصنة إلى معلومات حساسة، بل تشمل أيضا إمكانية التلاعب بدقة البيانات المسجلة في النظام، وهو ما قد ينعكس على القرارات والإجراءات التي يتخذها الضباط استنادا إلى تلك المعلومات.
اختراقات سابقة استهدفت أنظمة المكتب
وتأتي الحادثة الجديدة بعد اختراق وقع في سبتمبر/أيلول الماضي، استهدف بيانات شخصية حساسة لموظفين في مكتب التحقيقات الفيدرالي، ونُسب إلى مجموعة قرصنة تُعرف باسم «شايني هانترز» (ShinyHunters).
واستهدف الهجوم موقعا إلكترونيا مخصصا للتوظيف في المكتب، فيما أُلقي القبض على باحث وكاتب كندي متخصص في الأمن السيبراني، ويواجه اتهامات مرتبطة بعملية الاختراق التي نفذتها المجموعة.
وأفادت «سي إن إن» في تقرير سابق بأن بعض موظفي المكتب أعربوا عن عدم رضاهم عن مستوى المعلومات التي تلقوها بشأن احتمال تعرض بياناتهم للسرقة، كما أبدوا خيبة أمل إزاء الموارد والإجراءات الأمنية التي عُرضت على المتضررين.
وسبق أن تعرض نظام حاسوبي تابع للمكتب الميداني لمكتب التحقيقات الفيدرالي في نيويورك للاختراق عام 2023، وكان النظام يُستخدم في التحقيق بقضايا الاستغلال الجنسي للأطفال، بما في ذلك تخزين صور مرتبطة بالتحقيق في قضية جيفري إبستين، وفق ما أوردته الشبكة سابقا.
وتسلط الحوادث المتتالية الضوء على التحديات الأمنية التي تواجه الأنظمة الرقمية التابعة لمكتب التحقيقات الفيدرالي، ولا سيما قواعد البيانات التي تعتمد عليها أجهزة إنفاذ القانون في الوصول إلى معلومات حساسة واستخدامها في العمليات اليومية.